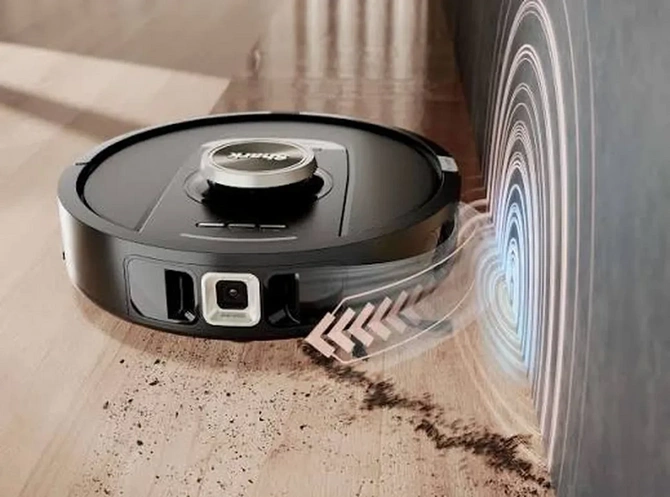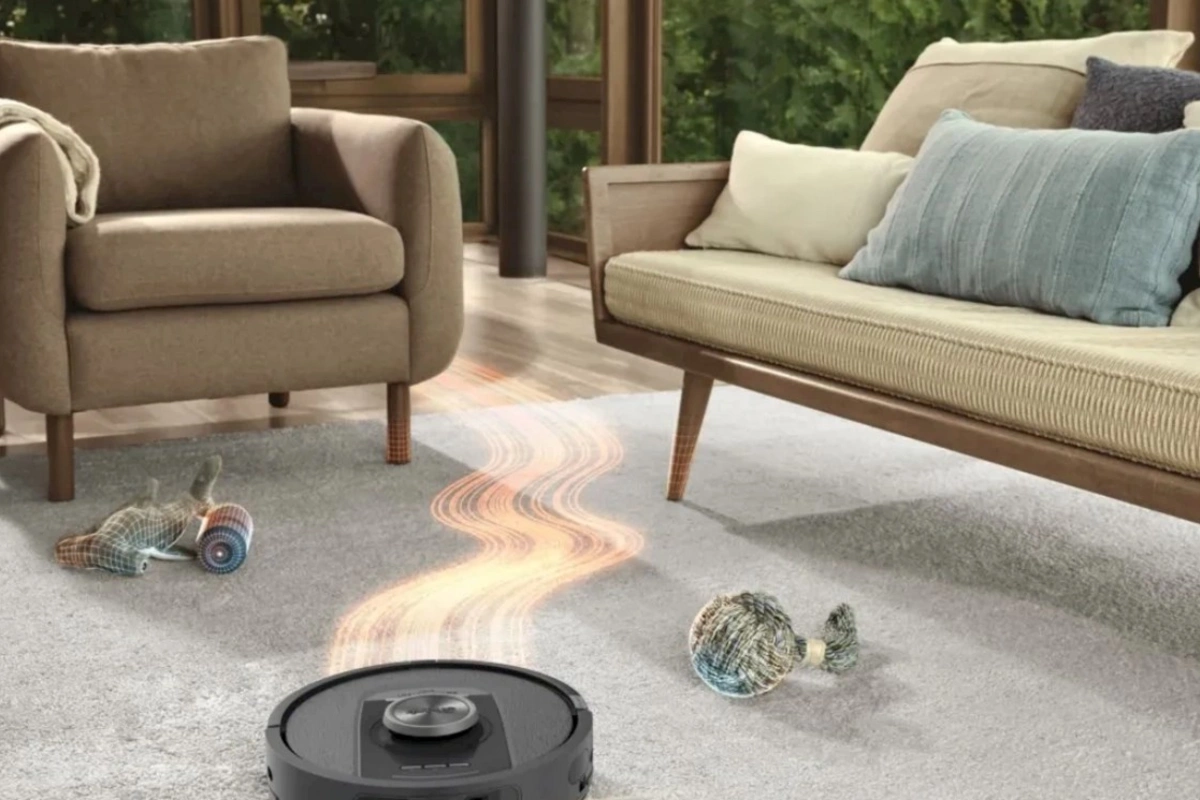
"SharkNinja" şirkətinin bəzi robot tozsoran modellərində aşkarlanan kritik təhlükəsizlik boşluğu kibercinayətkarlara cihazlara nəzarəti ələ keçirməyə, kamera görüntülərinə baxmağa və evin xəritə məlumatlarını əldə etməyə imkan verə bilər. Bildirilir ki, problemin mənbəyi cihazın özü deyil, şirkətin server infrastrukturudur.
Demokrat.az xəbər verir ki, robot tozsoranların təhlükəsizliyi yenidən müzakirə mövzusuna çevrilib. Bir neçə ay əvvəl bəzi cihazların kibertəhlükələr nəticəsində ələ keçirildiyi, kamera görüntülərinin qeydə alındığı və istifadəçilərə səsli mesajlar göndərildiyi barədə məlumat yayılmışdı. İndi isə oxşar təhlükəsizlik problemi "SharkNinja" şirkətinin istehsal etdiyi "Shark" markalı robot tozsoranlarda gündəmə gəlib.
Tək bir sertifikat digər cihazlara çıxış imkanı yarada bilər
Təhlükəsizlik üzrə tədqiqatçının paylaşdığı təhlilə əsasən, "Shark" markasının bəzi robot tozsoran modellərində ciddi təhlükəsizlik boşluğu mövcuddur. Bu boşluq hücum edən şəxslərə cihazlara uzaqdan və icazəsiz şəkildə giriş imkanı yarada bilər.
Problemin əsas səbəbinin rəqəmsal sertifikat siyasəti ilə bağlı olduğu bildirilir. Araşdırmaya görə, hücumçular bir cihazdan əldə etdikləri sertifikat vasitəsilə digər "Shark" robot tozsoranlarına da daxil ola bilirlər. Başqa sözlə, bir cihazdan sızdırılmış sertifikat eyni bulud infrastrukturuna qoşulmuş digər tozsoranlara da çıxış imkanı yarada bilər.
Kamera, "Wi-Fi" məlumatları və ev xəritələri risk altındadır
İcazəsiz giriş əldə edildiyi halda hücumçular robot tozsoranın kamera görüntülərinə baxa, onun hərəkətlərini idarə edə və cihazın yaddaşında saxlanılan ev xəritəsini əldə edə bilərlər.
Daha narahatedici məqam isə yadda saxlanılan "Wi-Fi" məlumatlarının da ələ keçirilə bilməsidir. Bu isə təhlükəsizlik boşluğunun yalnız robot tozsoranla məhdudlaşmadığını göstərir. Problemin əsas səbəbinin cihaz siyasətlərinin konkret bir robot tozsorana uyğun şəkildə məhdudlaşdırılmaması olduğu bildirilir. Nəticədə eyni bulud sistemindən istifadə edən digər cihazlara da icazəsiz əmrlər göndərilə bilər.
Şirkətə mart ayında məlumat verilib
Bildirilib ki, təhlükəsizlik boşluğu mart ayında "SharkNinja" şirkətinə çatdırılıb. Lakin şirkət hələlik bununla bağlı rəsmi açıqlama verməyib.
Araşdırma müəllifinin sözlərinə görə, problemin aradan qaldırılması üçün robot tozsoranlara proqram təminatı yeniləməsi göndərilməsinə ehtiyac yoxdur. Server tərəfində ediləcək dəyişiklik təhlükəsizlik boşluğunu aradan qaldırmaq üçün kifayət edə bilər.