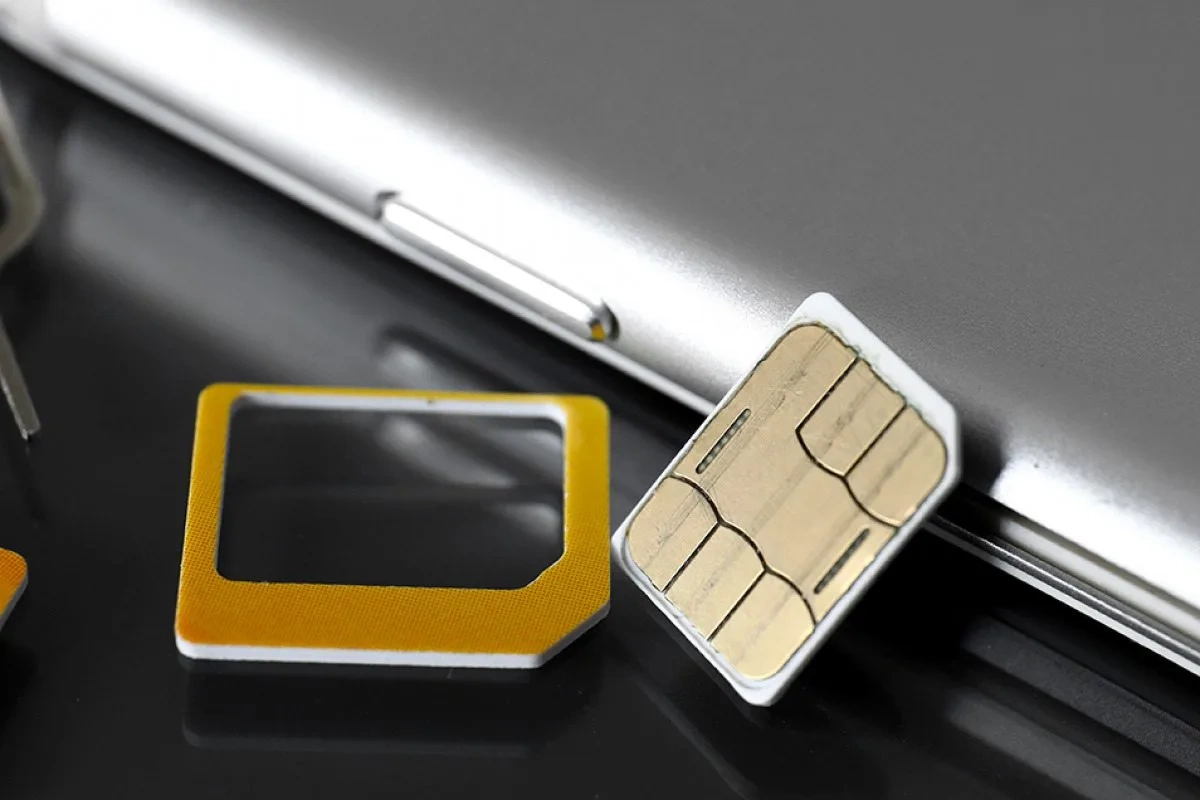
İstifadədən çıxarılan mobil nömrələrin yenidən satışa çıxarılması və başqa abonentlərə verilməsi zamanı təhlükəsizlik riskləri yarana bilər. Mobil nömrələrin bank hesablarına, sosial şəbəkələrə, elektron poçta və digər elektron xidmətlərə giriş vasitəsi kimi istifadə olunması bu məsələnin əhəmiyyətini artırır. Bu baxımdan, nömrələrin yenidən istifadəyə verilməsi zamanı vahid təhlükəsizlik standartlarının tətbiqi təklif olunur.
İstifadədən çıxarılan mobil nömrələrin başqa şəxslərə verilməsi zamanı əvvəlki abonentlərin şəxsi məlumatlarının və bank hesablarının təhlükəsizliyi necə təmin olunmalıdır?
Azərbaycan Kibertəhlükəsizlik Təşkilatları Assosiasiyası İctimai Birliyinin eksperti, Xəzər Universitetinin İT departamentinin rəhbəri Fərid Musayev Demokrat.az-a açıqlamasında bildirib ki, istifadədən çıxarılan mobil nömrələrin təhlükəsizliyi həm operatorlar, həm də abonentlər üçün kritik məsələdir:
"Nömrənin yeni sahibinə verilməsi prosesində əvvəlki istifadəçinin məlumatlarının sızmasının qarşısını almaq üçün aşağıdakı təhlükəsizlik tədbirləri və standartları tətbiq edilməlidir. Operator səviyyəsində təhlükəsizlik tədbirlərinə baxmaq lazımdır. Operatorlar nömrəni bazara geri qaytararkən onu "təmizləmə" prosesindən keçirməlidirlər. Gözləmə müddəti tətbiq olunmalı, nömrə abonentdən ayrıldıqdan sonra yeni şəxsə verilməzdən əvvəl müəyyən müddət, məsələn, 3–6 ay aktiv olmayan statusda saxlanılmalıdır. Bu, əvvəlki abonentin nömrəsinin hələ də bəzi xidmətlərə bağlı olması ehtimalını azaldır. Nömrə ilə bağlı əvvəlki abonentin bütün şəxsi məlumatları (ad, soyad, şəxsiyyət vəsiqəsi məlumatları) sistemdən tamamilə silinməli və yeni abonent üçün ayrıca profil yaradılmalıdır.Texniki səviyyədə nömrənin yeni sahibinə verilməsi zamanı əvvəlki mesajların və zəng tarixçəsinin, əgər hər hansı bulud sistemində və ya operatorun serverində saxlanılırsa, tamamilə silindiyinə əmin olmaq lazımdır. Ən böyük risklərdən biri SMS vasitəsilə göndərilən təsdiq kodlarıdır. Bunun qarşısını almaq üçün SMS-dən asılılığın azaldılması vacibdir. Banklar və böyük texnologiya şirkətləri (Google, Apple, Meta) SMS vasitəsilə təsdiq kodları göndərmək əvəzinə, Authenticator tətbiqləri (Google Authenticator, Microsoft Authenticator) və ya aparat tokenləri (YubiKey) kimi daha təhlükəsiz üsullara keçid etməlidirlər. Banklar və elektron xidmət təminatçıları bir nömrə ilə daxil olunan hesabda nömrə dəyişikliyi baş verdikdə və ya uzun müddət aktivlik olmadıqda hesabın həssas rejimə keçirilməsi və ya müvəqqəti dondurulması mexanizmini tətbiq etməlidirlər".
Mütəxəssis əlavə edib ki, təhlükəsizlik yalnız operatorun məsuliyyəti deyil, həm də istifadəçinin şəxsi təhlükəsizlik qaydalarına əməl etməsi ilə bağlıdır:
"Nömrələrin ayrılması: Bank hesabları və sosial media hesabları kimi kritik xidmətlər üçün istifadə olunan nömrələr gündəlik məqsədlər (reklam, oyun və s.) üçün istifadə edilən nömrələrdən fərqləndirilməlidir. Nömrə dəyişdirildikdə bütün rəqəmsal hesablardakı (elektron poçt, bank, sosial şəbəkələr) əlaqə məlumatları dərhal yenilənməlidir. İstifadəçilər SMS-dən asılı qalmamaq üçün biometrik (barmaq izi, üz tanıma) və ya proqram təminatı əsaslı təhlükəsizlik metodlarını aktivləşdirməlidirlər. Məcburi "nömrənin yenidən istifadəyə verilməsi protokolu" tətbiq edilməlidir. Operator nömrəni yenidən satışa çıxarmazdan əvvəl onun təhlükəsizlik baxımından "təmiz" olduğunu təsdiqləməlidir. ISO/IEC 27001 (İnformasiya Təhlükəsizliyinin İdarə Edilməsi) standartının tələbləri nəzərə alınmaqla nömrələrin dövriyyəsi qaydaları müəyyənləşdirilməlidir. Nömrə yenidən istifadəyə verildikdə banklara nömrənin sahibinin dəyişməsi ehtimalı barədə avtomatik, məxfi və təhlükəsiz texniki siqnallar, məsələn, risk skorinqinin artırılması barədə bildirişlər göndərilə bilər. Bu, banklara həmin nömrəyə bağlı əməliyyatları müvəqqəti məhdudlaşdırmaq imkanı verər. Xülasə olaraq, əsas yanaşma "Defense in Depth" (dərin müdafiə) prinsipi olmalıdır. Yəni yalnız operatorun nömrəni təhlükəsizlik baxımından təmizləməsi kifayət deyil. Xidmət təminatçıları, o cümlədən banklar və son istifadəçilər də SMS-in zəif nöqtə olduğunu nəzərə alaraq əlavə təhlükəsizlik təbəqələri yaratmalıdırlar".