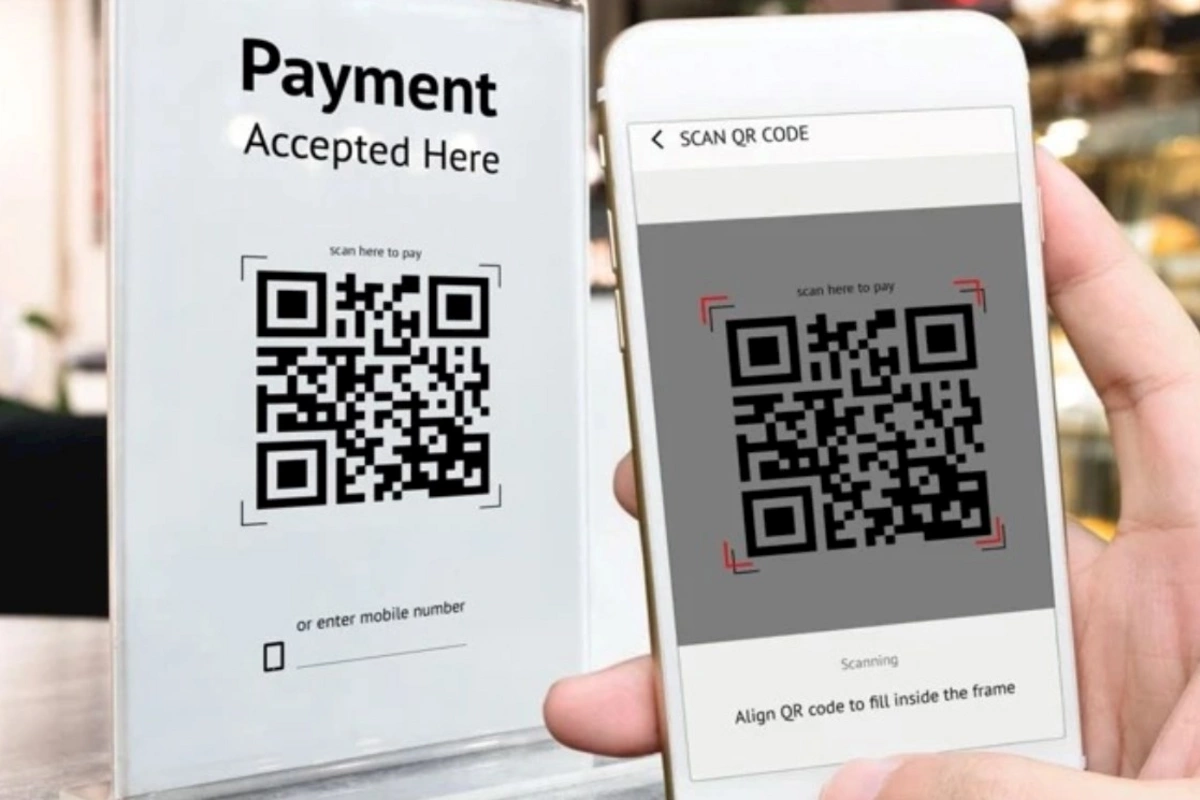
Restoran menyularından elektron poçt qutularına qədər yayılan QR kodlar kibercinayətkarların yeni silahına çevrilib. Təhlükəsizlik filtrlərindən yan keçərək mobil cihazları hədəf alan bu üsul şirkət sistemləri üçün ciddi risk yaradır. Mütəxəssislər xəbərdarlıq edir: həmin kodu skan etməzdən əvvəl bir daha düşünün.
Demokrat.az xəbər verir ki, gündəlik həyatın ayrılmaz hissəsinə çevrilən QR kodlar rəqəmsal dünyada ciddi təhlükəsizlik risklərindən birini də özü ilə gətirib. Restoran masalarından küçə lövhələrinə qədər hər yerdə qarşımıza çıxan bu kiçik təsvirlər son dövrlərdə elektron poçt qutularına da daxil olmağa başlayıb.
Kibercinayətkarlar zərərli keçidləri gizlətmək və şirkətlərin təhlükəsizlik sistemlərindən yan keçmək üçün bu texnologiyadan istifadə edirlər. Kompüterlərdəki inkişaf etmiş qoruma sistemlərini təsirsiz hala gətirmək istəyən hücumçular istifadəçiləri telefonlarından istifadə etməyə yönəldərək onları asan hədəfə çevirirlər.
“Quishing” adlandırılan yeni nəsil fişinq üsulu işçilərin diqqətsizliyindən yararlanır. Kibertəhlükəsizlik şirkəti “ESET” tərəfindən yayımlanan aktual məlumatlar təhlükənin miqyasını ortaya qoyur.
Hücumçular niyə bu üsulu seçir?
Məlumata sürətli çıxış imkanı verən QR kodlar ikiölçülü məlumat strukturuna malikdir. Normal şəraitdə veb-sayta yönləndirmək üçün istifadə olunan bu sistem virus yayan şəxslərin əlində təhlükəli vasitəyə çevrilir. Pandemiyadan sonra təmassız əməliyyatlara alışan insanlar mobil cihazla kod skan etməyi adi vərdişə çeviriblər. Hücumçular da bu vərdişdən öz xeyirlərinə istifadə edərək zərərli proqramlarını vizual təsvirlərin arxasında gizlədirlər.
Məxfiliyi təmin edən xüsusiyyət bu hücum növünün ən kritik məqamlarından biridir. Kodun daxilindəki keçid mətn şəklində görünmədiyi üçün ənənəvi elektron poçt skanerləri təhlükəni aşkar etməkdə çətinlik çəkir. Təsvirin PDF faylının içərisinə yerləşdirilməsi isə onun filtrlərə ilişmə ehtimalını daha da azaldır. Tanınmış qurumun adı və görüntüsündən istifadə edilən saxta mesajlar təcili hərəkət etmək hissi yaradaraq istifadəçinin diqqətini zəiflədir.
Statistika da vəziyyətin ciddiliyini təsdiqləyir. 2026-cı ilin ilk yarısında aşkarlanan fişinq elektron poçtlarının ən azı 11 faizində bu cür zərərli kodlara rast gəlinib. Təhlükəsizlik proqramları mətnin içərisində gizlədilən bu elementləri aşkarlamaq üçün xüsusi skan qatlarını inkişaf etdirməyə davam edir.
Üsullar hər gün dəyişir
Kibercinayətkarların məqsədi yalnız istifadəçilərin məlumatlarını oğurlamaqla məhdudlaşmır. Onlar çoxfaktorlu autentifikasiya kodlarını ələ keçirmək və ya cihazlara birbaşa giriş əldə etmək üçün müxtəlif üsullardan istifadə edirlər. Tədqiqatçılar bu prosesdə önə çıxan əsas üsulları belə sıralayırlar:
* Təhlükəsiz tətbiq mağazalarının qaydalarındakı boşluqlardan istifadə edərək cihazlara birbaşa zərərli fayllar yüklətmək; * İstifadəçini birbaşa sosial şəbəkə və ya maliyyə tətbiqlərinə yönləndirərək hesab təsdiqi ilə bağlı tələlər qurmaq; * Təqvim tətbiqlərinə saxta görüş dəvətləri əlavə edərək əlaqə siyahılarını manipulyasiya etmək; * Uzun və şübhəli veb ünvanlarını qısa keçid xidmətləri vasitəsilə gizlədərək təhlükəsizlik alqoritmlərini yanıltmaq.
Şirkətlər necə qoruna bilər?
Müəssisələr texnoloji infrastrukturla yanaşı, insan amilini də nəzərə alaraq bu riskləri minimuma endirə bilərlər. Əsas tədbirlər arasında bunlar yer alır:
* İşçilərin məlumatlılığını artırmaq üçün “quishing” simulyasiyaları keçirmək və naməlum mənbələrdən gələn QR kodların skan edilməsinin qarşısını almaq; * Elektron poçt trafikini təhlil edən və mobil cihazları qoruyan korporativ təhlükəsizlik proqramlarından istifadə etmək; * Həssas məlumatlara giriş zamanı fişinqə davamlı çoxfaktorlu autentifikasiya sistemlərini tətbiq etmək; * Sistem yeniləmələrini vaxtında həyata keçirmək və şübhəli fəaliyyətləri fasiləsiz izləmək.
Jalə Demokrat.az