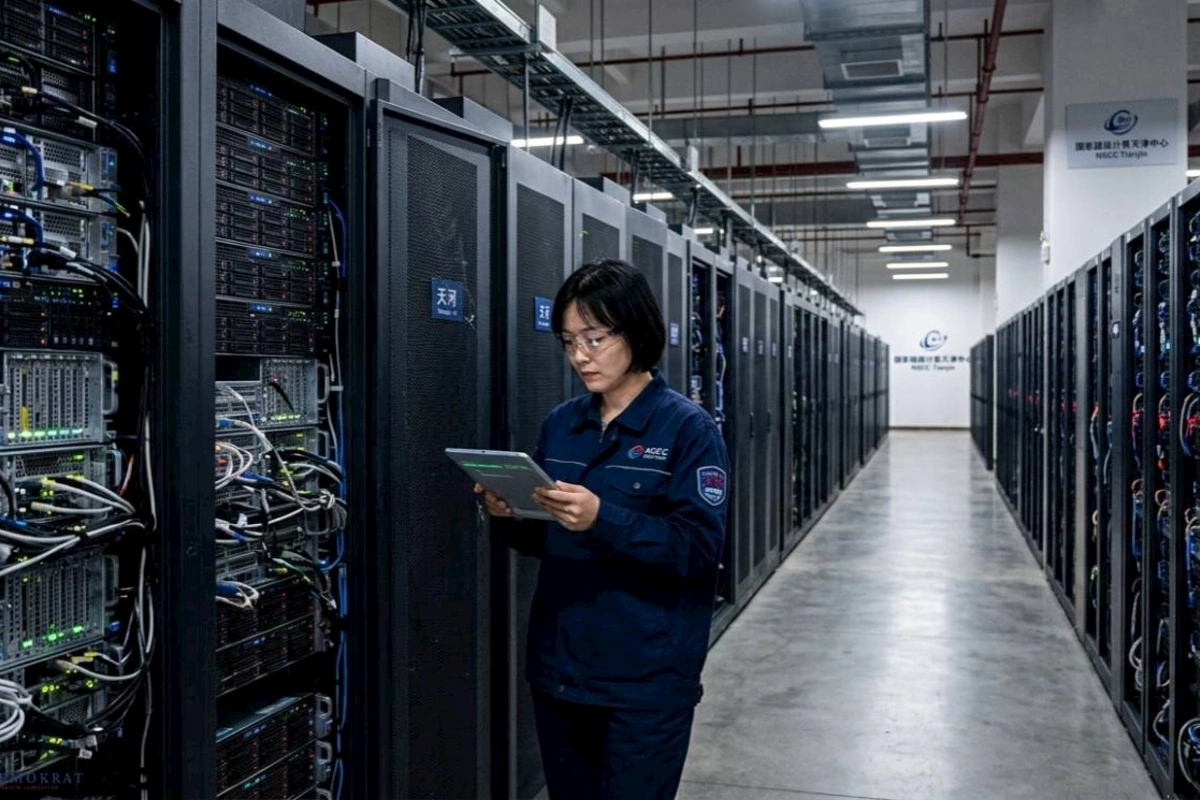
Çində fəaliyyət göstərən superkompüter mərkəzinin sistemlərinə sızıldığı və nəhəng həcmdə strateji məlumatın ələ keçirildiyi iddia olunur. "FlamingChina" adlı haker qrupunun hədəf aldığı bu mərkəzdən 10 petabayt həcmində həssas sənədin oğurlanması qlobal kiber təhlükəsizlik mühitində ciddi rezonans doğurub.
İnformasiya Texnologiyaları üzrə mütəxəssis Fərid Əmirov Demokrat.az-a açıqlamasında deyib ki, hazırda söhbət təsdiqlənmiş faktdan yox, ciddi görünən iddiadan gedir:
“Sadə dillə desək, əgər belə bir hücum həqiqətən baş veribsə, bu, problemin təkcə bir kompüterin sındırılması ilə məhdudlaşmadığını göstərir. Söhbət minlərlə quruma xidmət göstərən, elmi, sənaye və ola bilsin ki, müdafiə yönümlü işlərin cəmləndiyi böyük ekosistemdən gedir. “NSCC Tianjin” açıq mənbələrdə Çinin mühüm superhesablama mərkəzlərindən biri kimi təqdim olunur və bu tip mərkəzlər çoxlu təşkilatın məlumatını bir yerdə topladığı üçün hücumçular üçün olduqca cəlbedici hədəf sayılır. Bir nöqtədən sistemə giriş əldə olunarsa, onun arxasında çox böyük həcmdə dəyərli məlumat ola bilər. Belə hücumlar göstərir ki, hətta texnoloji baxımdan güclü ölkələrdə belə zəif nöqtələr mövcud ola bilir. Problem bəzən əsas sistemin özündə deyil, ona giriş verən VPN-də, köhnə serverlərdə, zəif parollarda və ya düzgün qorunmayan istifadəçi hesablarında olur”.
O qeyd edib ki, texniki baxımdan bu proses adətən birdəfəlik baş vermir:
“Hücumçu əvvəlcə sistemə giriş yolu tapır, daha sonra şəbəkə daxilində hərəkət edərək dəyərli məlumatları müəyyənləşdirir və onları mərhələli şəkildə çıxarır. Yəni bu, çox zaman uzun müddət gizli şəkildə davam edən bir proses olur. Bu hadisə həm də onu göstərir ki, kiber casusluq artıq ənənəvi casusluğun böyük bir hissəsini əvəz edir. Çünki indi uzaq məsafədən minlərlə sənədə, tədqiqata və strateji məlumata çıxış əldə etmək mümkündür. Əgər doğrudan da hərbi və strateji məlumatların sızdırıldığı təsdiqlənsə, bu, təkcə informasiya itkisi deyil, həm də milli təhlükəsizlik, texnoloji üstünlük və dövlətin gələcək planları üçün ciddi risk deməkdir. Bu gün ölkələr üçün ən böyük təhlükə sistemləri dağıtmaqdan çox, onların içindən səssiz şəkildə məlumat toplamaqdır. Buna görə də kibertəhlükəsizlikdə əsas diqqət təkcə hücumların qarşısını almağa yox, həm də sistem daxilində baş verən proseslərin vaxtında aşkarlanmasına yönəldilməlidir”.
Leyla Turan Demokrat.az